Domain portraetphotographie.de kaufen?
Wir ziehen mit dem Projekt
portraetphotographie.de um.
Sind Sie am Kauf der Domain
portraetphotographie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain portraetphotographie.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
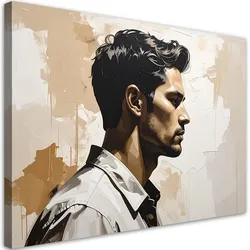
BILD auf Leinwand, Männliches Porträt in einer eleganten beige-grauen KompositionIn unserem Angebot finden Sie Gemälde auf Leinwand, die zu jedem Interieur passen. Dies ist eine klassische Form der Wanddekoration, die sehr in Mode ist. Einteilige und mehrteilige Bilder sowie Bildsets bieten enorme Gestaltungsmöglichkeiten. Dank unseres reichhaltigen Angebots mit mehreren tausend Motiven können Sie problemlos ein Bild für Ihr Wohnzimmer, Ihre Küche, Ihr Schlafzimmer, Ihren Flur oder Ihr Büro auswählen. Auch für Kinder- und Jugendzimmer finden Sie interessante Vorschläge, z.B. Märchen- und Filmfiguren, Comic- und Fantasiefiguren u.v.m. Stilleben, Landschaften, Weltkarten, Blumen und Pflanzen, Stadtsilhouetten, Abstraktion, Schwarz-Weiß-Malerei - das sind nur ausgewählte Motive, die wir für Ihren Raum zusammengestellt haben. Unser Sortiment wird ständig aktualisiert und an die aktuellen Wohntrends angepasst, so dass Sie bei uns immer modische Motive wie Monstera-Blätter, geometrische Muster, motivierende Sprüche und vieles mehr finden.14,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwager, Annelie: Die Komposition im BildDie Komposition im Bild , Ein Werkbuch für Praktiker aus bildnerischer Sicht. Die Künstlerin Annelie Schwager veranschaulicht im vorliegenden Werkbuch grundlegende Aspekte der Bildgestaltung und legt hiermit ein Nachschlagewerk besonderer und sehr "lebendiger" Art vor. Das Werkbuch wurde für professionelle und semi-professionelle Kunstschaffende sowie für Kunststudenten geschrieben. , Stroboskope > Lichter & Leuchten , Auflage: 3., Auflage, Erscheinungsjahr: 201202, Produktform: Kartoniert, Autoren: Schwager, Annelie, Edition: REV, Auflage: 14003, Auflage/Ausgabe: 3., Auflage, Seitenzahl/Blattzahl: 211, Keyword: Die Komposition; Kunstbuch; Schwager; das menschliche Maß, Fachschema: Malerei (Kunst), Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, Fachkategorie: Malerei und Gemälde, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ars Momentum, Verlag: Ars Momentum, Verlag: ars momentum Kunstverlag GmbH, Länge: 279, Breite: 222, Höhe: 20, Gewicht: 1052, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wall, Jeff: Jeff Wall: Meister der inszenierten Fotografie - Licht, Komposition und Cinematografie in der zeitgenössischen Kunst. Bildband zur großen Ausstellung der Fondation BeyelerJeff Wall: Meister der inszenierten Fotografie - Licht, Komposition und Cinematografie in der zeitgenössischen Kunst. Bildband zur großen Ausstellung der Fondation Beyeler , Jeff Wall hat seit den späten 1970er-Jahren maßgeblich zur Etablierung der Fotografie als eigenständiger Kunstform beigetragen. Er gilt als Begründer der »inszenierten« Fotografie: Seine Motive wirken zunächst wie Momentaufnahmen, doch bei seinen zumeist großformatigen, aus einer Vielzahl von Einzelaufnahmen vielschichtig und subtil komponierten Fotografien handelt es sich vorwiegend um vollständig konstruierte Bildwelten. Indem sein Werk Fotografie mit Elementen der Malerei, des Kinos und der Literatur verbindet - eine Vorgehensweise, die er selbst als »cinematografisch« bezeichnet - reinszeniert er in einem aufwändigen Prozess fiktive Realitäten, Erinnerungen an Erlebtes und Gesehenes. Unter den mehr als fünfzig im Katalog zur großangelegten Einzelausstellung in der Fondation Beyeler versammelten Werken finden sich sowohl Walls ikonische Großbilddiapositive in Leuchtkästen als auch schwarz-weiß Fotografien und farbige Fotodrucke. Diese neueren, die gesamte Bandbreite seines Schaffens repräsentierenden Bilder treten dabei in einen Dialog mit Arbeiten aus der Zeit von Walls künstlerischen Anfängen und offenbaren vielfältige inhaltliche und formale Bezüge. Mit seiner innovativen Herangehensweise an die Fotografie hat JEFF WALL (*1946, Vancouver) das Medium und seine Stellung innerhalb der zeitgenössischen Kunst maßgeblich geprägt. Ende der 1970er-Jahre erregte er große Aufmerksamkeit mit seinen ersten großformatigen Dia-Leuchtkästen, die Ansätze der Konzeptkunst und der historischen Malerei miteinander verbanden. Wall arbeitet nicht in Serie, jedes seiner Bilder ist eine einzigartige Komposition, die Bildfindung kann Jahre in Anspruch nehmen. Seit Mitte der 1990er-Jahre hat er sein Repertoire erweitert und arbeitet mit schwarz-weiß Abzügen sowie seit mehr als 15 Jahren auch mit farbigen Fotodrucken. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20240129, Produktform: Leinen, Autoren: Wall, Jeff, Redaktion: Schwander für die Fondation Beyeler, Riehen/Basel, Seitenzahl/Blattzahl: 248, Abbildungen: 95 Fotos, Themenüberschrift: PHOTOGRAPHY / Individual Photographers / Artists'Books, Keyword: Fondation;Beyeler;Bylere;beyerler;Große Fotos;Leuchtkasten;Fotoleuchtkästen;Fotoleuchtkasten; Inszenierung;analoge Fotografie;Fondation Beyeler;Kino;Geschichte der Malerei;Kanada;Jeff Wall;Postmoderne;Farbfotografie;Schwarz-Weiß-Fotografie;Leuchtkästen;Kinematografie; Jeff;Wall;Kannada;kanadischer Fotograf;Texte von Jeff Wall;Farbfotografie;Leuchtkästen; Realismus;Malerische Fotografie;Inszenierung;Inszenierte Fotografie;Kunsthistorischer Fotografie, Fachschema: Postmoderne~Ausstellungskatalog~Fotograf - Fotografin, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 310, Breite: 252, Höhe: 27, Gewicht: 1594, Produktform: Halbleinen, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welche Kamera und Objektiv eignet sich am besten für die Fotografie bei schwachem Licht?
Eine Vollformatkamera mit hoher ISO-Empfindlichkeit und gutem Rauschverhalten ist ideal für Aufnahmen bei schwachem Licht. Ein lichtstarkes Objektiv mit einer großen Blendenöffnung von f/1.4 oder f/1.8 ermöglicht es, auch bei wenig Licht klare und scharfe Bilder zu machen. Zusätzlich kann ein Bildstabilisator im Objektiv oder in der Kamera helfen, Verwacklungen bei längeren Belichtungszeiten zu vermeiden. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
"Wie kann man seine Persönlichkeit am besten in einem Porträt zum Ausdruck bringen?"
Indem man sich für eine passende Pose und Mimik entscheidet, die die eigene Persönlichkeit widerspiegeln. Außerdem kann die Wahl der Kleidung und des Hintergrunds einen Einfluss darauf haben, wie man sich präsentiert. Wichtig ist auch, dass man sich vor der Kamera wohl fühlt und authentisch bleibt. **


Wie kann man die Persönlichkeit eines Haustieres in einem Porträt zum Ausdruck bringen?
Durch die Wahl des richtigen Hintergrunds und der Umgebung, die das Wesen des Tieres widerspiegeln. Durch die Fokussierung auf charakteristische Merkmale wie Augen, Ohren oder Fellmuster. Durch die Darstellung von typischem Verhalten oder Lieblingsbeschäftigungen des Haustieres. **
Wie kann man die Persönlichkeit eines Menschen am besten durch ein Porträt zum Ausdruck bringen?
Durch die Auswahl des richtigen Hintergrunds, der Pose und des Ausdrucks kann die Persönlichkeit eines Menschen im Porträt reflektiert werden. Die Verwendung von Farben, Licht und Schatten kann die Stimmung und Charakterzüge des Porträtierten unterstreichen. Zudem ist es wichtig, die individuellen Merkmale und Eigenheiten des Menschen einzufangen, um seine Persönlichkeit authentisch darzustellen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Porträt FotografieDie Fotografie scheint geradezu erfunden worden zu sein, um Menschen in ihrem Wesen, ihrer Art und ihrem Schaffen festzuhalten. Und ein gutes Porträt ist eines, bei dem der Betrachter das Gefühl hat, etwas von dem Menschen vor der Kamera zu erfahren. Christian Haasz zeigt eindrucksvoll Gesichter der klassischen und der aktuellen Porträtfotografie. Er animiert dazu, neue Ideen zu entwickeln und spontan umzusetzen. In diesem Buch geht es um: Persönlichkeiten zeigen Emotionen herausfordern Stereotypen finden Geheimnisse der perfekten Belichtung Brennweiten für Porträts Klassische Licht-Set-ups Low-Key und High-Key Daylight ? mit dem natürlichen Licht arbeiten Bildkomposition Markante Männerporträts Ehrliche Frauenporträts Das Kind im Bilde Klassische Bildstile und aktuelle Looks9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BILD auf Leinwand, Männliches Porträt in einer eleganten beige-grauen KompositionIn unserem Angebot finden Sie Gemälde auf Leinwand, die zu jedem Interieur passen. Dies ist eine klassische Form der Wanddekoration, die sehr in Mode ist. Einteilige und mehrteilige Bilder sowie Bildsets bieten enorme Gestaltungsmöglichkeiten. Dank unseres reichhaltigen Angebots mit mehreren tausend Motiven können Sie problemlos ein Bild für Ihr Wohnzimmer, Ihre Küche, Ihr Schlafzimmer, Ihren Flur oder Ihr Büro auswählen. Auch für Kinder- und Jugendzimmer finden Sie interessante Vorschläge, z.B. Märchen- und Filmfiguren, Comic- und Fantasiefiguren u.v.m. Stilleben, Landschaften, Weltkarten, Blumen und Pflanzen, Stadtsilhouetten, Abstraktion, Schwarz-Weiß-Malerei - das sind nur ausgewählte Motive, die wir für Ihren Raum zusammengestellt haben. Unser Sortiment wird ständig aktualisiert und an die aktuellen Wohntrends angepasst, so dass Sie bei uns immer modische Motive wie Monstera-Blätter, geometrische Muster, motivierende Sprüche und vieles mehr finden.14,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schwager, Annelie: Die Komposition im BildDie Komposition im Bild , Ein Werkbuch für Praktiker aus bildnerischer Sicht. Die Künstlerin Annelie Schwager veranschaulicht im vorliegenden Werkbuch grundlegende Aspekte der Bildgestaltung und legt hiermit ein Nachschlagewerk besonderer und sehr "lebendiger" Art vor. Das Werkbuch wurde für professionelle und semi-professionelle Kunstschaffende sowie für Kunststudenten geschrieben. , Stroboskope > Lichter & Leuchten , Auflage: 3., Auflage, Erscheinungsjahr: 201202, Produktform: Kartoniert, Autoren: Schwager, Annelie, Edition: REV, Auflage: 14003, Auflage/Ausgabe: 3., Auflage, Seitenzahl/Blattzahl: 211, Keyword: Die Komposition; Kunstbuch; Schwager; das menschliche Maß, Fachschema: Malerei (Kunst), Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, Fachkategorie: Malerei und Gemälde, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ars Momentum, Verlag: Ars Momentum, Verlag: ars momentum Kunstverlag GmbH, Länge: 279, Breite: 222, Höhe: 20, Gewicht: 1052, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welche Kamera und Objektiv eignet sich am besten für die Fotografie bei schwachem Licht?
Eine Vollformatkamera mit hoher ISO-Empfindlichkeit und gutem Rauschverhalten ist ideal für Aufnahmen bei schwachem Licht. Ein lichtstarkes Objektiv mit einer großen Blendenöffnung von f/1.4 oder f/1.8 ermöglicht es, auch bei wenig Licht klare und scharfe Bilder zu machen. Zusätzlich kann ein Bildstabilisator im Objektiv oder in der Kamera helfen, Verwacklungen bei längeren Belichtungszeiten zu vermeiden. **
Ähnliche Suchbegriffe für Botnet
-
Wall, Jeff: Jeff Wall: Meister der inszenierten Fotografie - Licht, Komposition und Cinematografie in der zeitgenössischen Kunst. Bildband zur großen Ausstellung der Fondation BeyelerJeff Wall: Meister der inszenierten Fotografie - Licht, Komposition und Cinematografie in der zeitgenössischen Kunst. Bildband zur großen Ausstellung der Fondation Beyeler , Jeff Wall hat seit den späten 1970er-Jahren maßgeblich zur Etablierung der Fotografie als eigenständiger Kunstform beigetragen. Er gilt als Begründer der »inszenierten« Fotografie: Seine Motive wirken zunächst wie Momentaufnahmen, doch bei seinen zumeist großformatigen, aus einer Vielzahl von Einzelaufnahmen vielschichtig und subtil komponierten Fotografien handelt es sich vorwiegend um vollständig konstruierte Bildwelten. Indem sein Werk Fotografie mit Elementen der Malerei, des Kinos und der Literatur verbindet - eine Vorgehensweise, die er selbst als »cinematografisch« bezeichnet - reinszeniert er in einem aufwändigen Prozess fiktive Realitäten, Erinnerungen an Erlebtes und Gesehenes. Unter den mehr als fünfzig im Katalog zur großangelegten Einzelausstellung in der Fondation Beyeler versammelten Werken finden sich sowohl Walls ikonische Großbilddiapositive in Leuchtkästen als auch schwarz-weiß Fotografien und farbige Fotodrucke. Diese neueren, die gesamte Bandbreite seines Schaffens repräsentierenden Bilder treten dabei in einen Dialog mit Arbeiten aus der Zeit von Walls künstlerischen Anfängen und offenbaren vielfältige inhaltliche und formale Bezüge. Mit seiner innovativen Herangehensweise an die Fotografie hat JEFF WALL (*1946, Vancouver) das Medium und seine Stellung innerhalb der zeitgenössischen Kunst maßgeblich geprägt. Ende der 1970er-Jahre erregte er große Aufmerksamkeit mit seinen ersten großformatigen Dia-Leuchtkästen, die Ansätze der Konzeptkunst und der historischen Malerei miteinander verbanden. Wall arbeitet nicht in Serie, jedes seiner Bilder ist eine einzigartige Komposition, die Bildfindung kann Jahre in Anspruch nehmen. Seit Mitte der 1990er-Jahre hat er sein Repertoire erweitert und arbeitet mit schwarz-weiß Abzügen sowie seit mehr als 15 Jahren auch mit farbigen Fotodrucken. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20240129, Produktform: Leinen, Autoren: Wall, Jeff, Redaktion: Schwander für die Fondation Beyeler, Riehen/Basel, Seitenzahl/Blattzahl: 248, Abbildungen: 95 Fotos, Themenüberschrift: PHOTOGRAPHY / Individual Photographers / Artists'Books, Keyword: Fondation;Beyeler;Bylere;beyerler;Große Fotos;Leuchtkasten;Fotoleuchtkästen;Fotoleuchtkasten; Inszenierung;analoge Fotografie;Fondation Beyeler;Kino;Geschichte der Malerei;Kanada;Jeff Wall;Postmoderne;Farbfotografie;Schwarz-Weiß-Fotografie;Leuchtkästen;Kinematografie; Jeff;Wall;Kannada;kanadischer Fotograf;Texte von Jeff Wall;Farbfotografie;Leuchtkästen; Realismus;Malerische Fotografie;Inszenierung;Inszenierte Fotografie;Kunsthistorischer Fotografie, Fachschema: Postmoderne~Ausstellungskatalog~Fotograf - Fotografin, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 310, Breite: 252, Höhe: 27, Gewicht: 1594, Produktform: Halbleinen, Genre: Geisteswissenschaften/Kunst/Musik,58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
"Wie kann man seine Persönlichkeit am besten in einem Porträt zum Ausdruck bringen?"
Indem man sich für eine passende Pose und Mimik entscheidet, die die eigene Persönlichkeit widerspiegeln. Außerdem kann die Wahl der Kleidung und des Hintergrunds einen Einfluss darauf haben, wie man sich präsentiert. Wichtig ist auch, dass man sich vor der Kamera wohl fühlt und authentisch bleibt. **
-
Wie kann man die Persönlichkeit eines Haustieres in einem Porträt zum Ausdruck bringen?
Durch die Wahl des richtigen Hintergrunds und der Umgebung, die das Wesen des Tieres widerspiegeln. Durch die Fokussierung auf charakteristische Merkmale wie Augen, Ohren oder Fellmuster. Durch die Darstellung von typischem Verhalten oder Lieblingsbeschäftigungen des Haustieres. **
-
Wie kann man die Persönlichkeit eines Menschen am besten durch ein Porträt zum Ausdruck bringen?
Durch die Auswahl des richtigen Hintergrunds, der Pose und des Ausdrucks kann die Persönlichkeit eines Menschen im Porträt reflektiert werden. Die Verwendung von Farben, Licht und Schatten kann die Stimmung und Charakterzüge des Porträtierten unterstreichen. Zudem ist es wichtig, die individuellen Merkmale und Eigenheiten des Menschen einzufangen, um seine Persönlichkeit authentisch darzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.